Czy wiesz, jak dziś nazywa się Twoja funkcja Lambda?
Po prostu „funkcja Lambda”? No właśnie nie.
Event Function. AWS zmienił tę nazwę 12 października 2026 roku, a Ty pewnie nawet o tym nie słyszałeś. 😉
Ta zmiana nazwy nie wzięła się znikąd. W ciągu ostatniego roku AWS wypuścił sporo nowości wokół Lambdy, API Gateway i EventBridge. Mamy nowe rodzaje funkcji, nowy event bus, a kilka dni temu przestał obowiązywać limit 15 minut, z którym wielu z nas żyło od lat. Przynajmniej w części przypadków. Hasło „funkcja Lambda” nie oznacza już jednej rzeczy.
O serverless piszę na Serverless Polska od 2018 roku. Ten tekst to nie tutorial, więc nie znajdziesz tu kodu ani instrukcji konfiguracji. Chcę uporządkować, czym dziś są funkcje Lambda i co warto wiedzieć, zanim na re:Invent 2026 przyjdzie kolejna fala ogłoszeń.
Trzy zmiany opiszę szerzej, siedem krócej, każdą z datą i linkiem do źródła AWS. Stan na 21 listopada 2026 roku.
1. Funkcja Lambda to dziś trzy rzeczy
AWS mówi to wprost w artykule na blogu AWS Compute z 19 listopada 2026 roku: Lambda ma teraz trzy formy (form factors). Są to Event Functions, Web Functions i MicroVMs.
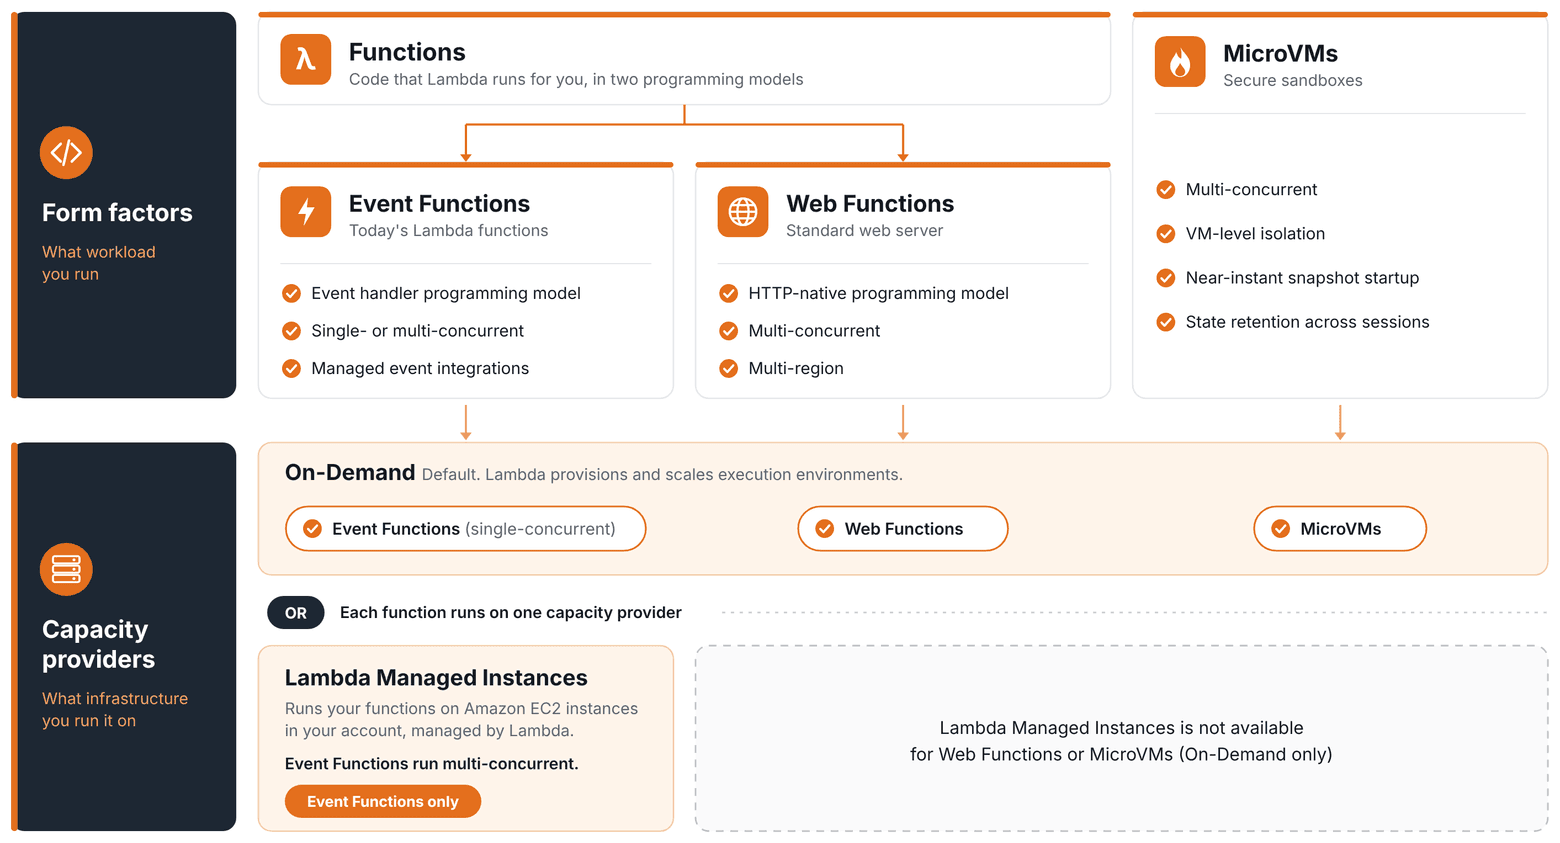
Źródło: blog AWS Compute, „Announcing 30-minute timeout for on-demand AWS Lambda Event Functions”, 19.11.2026.
Event Functions to stare dobre funkcje, które znamy od lat. Reagują na zdarzenia i domyślnie uruchamiają się na żądanie (on demand). Według ogłoszenia AWS z 12 października 2026 roku zmieniła się wyłącznie nazwa. Istniejących funkcji nie trzeba przepisywać ani wdrażać ponownie.
Web Functions przyszły w tym samym komunikacie i tu robi się ciekawie. Twój kod sam nasłuchuje na porcie i obsługuje żądania HTTP, np. w Express albo Hono. Jedno środowisko obsługuje wiele żądań naraz, a AWS opisuje model rozliczeń jako płatność za aktywny czas CPU i za pamięć środowiska. Czyli czekanie na bazę danych czy inną usługę nie nalicza CPU, ale pamięć nadal jest naliczana. Dla aplikacji webowych i API, które głównie czekają na odpowiedzi innych systemów, to dla mnie najważniejsza zmiana z całej tej listy.
MicroVMs AWS ogłosił 22 czerwca 2026 roku jako nowy element serverless z izolacją na poziomie maszyny wirtualnej. Każdy użytkownik albo zadanie dostaje osobne środowisko oparte na Firecrackerze, z własnym adresem HTTPS. Stan może zostać zachowany, a środowisko da się wstrzymywać i wznawiać, z limitem 8 godzin działania i wstrzymania. Obraz budujesz z Dockerfile. To forma do uruchamiania kodu napisanego przez użytkowników albo wygenerowanego przez AI.
A co z Lambdą na serwerach EC2? Tu łatwo się pomylić. Lambda Managed Instances (ogłoszone 30 listopada 2025 roku) to nie jest kolejna forma Lambdy. To po prostu sposób uruchamiania Event Functions na zarządzanych instancjach EC2 w Twoim koncie, przez tzw. capacity provider. Środowisko obsługuje wiele żądań równolegle, a rozliczenie opiera się na cenach EC2, łącznie z Savings Plans i Reserved Instances. Jest jednak haczyk, o którym mówi dokumentacja AWS: do ceny instancji dochodzi 15% opłaty za zarządzanie, a zniżki EC2 obejmują tylko samą instancję. Od 27 marca 2026 roku funkcje na Managed Instances mogą mieć do 32 GB pamięci i 16 vCPU (wcześniej limitem było 10 GB).
Są też durable functions, o których piszę w dalszej części artykułu.
Całość w jednej tabeli:
| Forma | Do czego | Jak płacisz | Maksymalny czas |
|---|---|---|---|
| Event Functions (on demand) | Reakcja na zdarzenia | Standardowy cennik Lambdy | 30 minut (wyjątki ESM: 14 minut, niżej) |
| Lambda Managed Instances (tryb Event Functions) | Te same funkcje na instancjach EC2 w Twoim koncie | Cena EC2 plus 15% opłaty za zarządzanie | 30 minut synchronicznie, 90 minut asynchronicznie i z event source mapping (wyjątki ESM: 14 minut, niżej) |
| Web Functions | Aplikacje webowe i API po HTTP | Aktywny CPU plus pamięć środowiska | 15 minut |
| MicroVMs | Izolowany kod użytkowników i AI | Model w cenniku AWS (stawek nie podaję) | 8 godzin (działanie i wstrzymanie) |
Jeśli planujesz migrację na Web Functions albo MicroVMs, policz koszt na aktualnym cenniku dla swojego ruchu.
Jak to sobie układam w głowie?
Mniej więcej tak:
- Funkcja reaguje na zdarzenie z kolejki, strumienia albo innej usługi? Event Functions.
- Aplikacja webowa albo API, które większość czasu czeka na bazę danych? Tu sprawdziłbym Web Functions.
- Kod, któremu nie ufasz, bo napisał go użytkownik albo model AI? MicroVMs.
- Ruch na tyle przewidywalny, że opłaca się myśleć o instancjach EC2 i ich zniżkach? Dopiero wtedy rozważyłbym Managed Instances.
Uprzedzam: to moja heurystyka, nie oficjalna rekomendacja AWS.
2. 15 minut przestało być limitem
15 minut. Tyle przez lata mogła działać funkcja Lambda.
19 listopada 2026 roku AWS podwoił ten limit do 30 minut dla Event Functions uruchamianych na żądanie. Nowy limit obejmuje wywołania synchroniczne, asynchroniczne i te z event source mapping (ESM). Cena jest standardowa, a zmiana działa we wszystkich regionach komercyjnych.
Granica 15 minut padła zresztą już wcześniej. 9 września 2026 roku AWS wprowadził limit 90 minut na Lambda Managed Instances, ale tylko dla wywołań asynchronicznych i z ESM. Wywołania synchroniczne na Managed Instances zostały wtedy przy 15 minutach. Po listopadowej zmianie mogą trwać do 30 minut, a asynchroniczne i z ESM nadal do 90. W obu przypadkach są wyjątki: mapowania ESM z Amazon MQ i Amazon DocumentDB oraz mapowania Kafka utworzone przed 19 listopada 2026 roku bez provisioned mode nadal mają limit 14 minut.
Czego ta zmiana nie obejmuje? Przede wszystkim Web Functions. Według tabeli we wpisie AWS Compute ich limit nadal wynosi 15 minut. MicroVMs grają w zupełnie innej lidze, czyli 8 godzin działania i wstrzymania. Osobną kategorią jest durable execution, które dla wywołań asynchronicznych może trwać do roku (więcej niżej).
Jeśli więc ktoś w zespole powie „Lambda ma teraz 30 minut”, dopytaj, o którą Lambdę chodzi. Odpowiedź zależy od formy funkcji, sposobu uruchomienia i rodzaju wywołania.
Dla mnie dłuższy limit to przede wszystkim mniej obejść. Część zadań, które dzieliliśmy na kawałki tylko po to, żeby zmieścić się w 15 minutach, może teraz wykonać się w jednym wywołaniu. Zanim jednak podkręcisz timeout, zadaj sobie pytanie, czy ta praca w ogóle powinna trwać tak długo.
3. EventBridge: nowy Custom event bus, a stary to „classic”
Druga zmiana nazwy w tym zestawieniu dotyczy EventBridge. 24 września 2026 roku AWS ogłosił nową wersję Custom event bus. Dotychczasowa magistrala dostała nazwę „Custom event bus - classic”, a według komunikatu AWS wszystkie istniejące API zostały bez zmian.
Co dostajemy w nowym Custom event bus?
- współdzielenie magistrali między kontami przez AWS RAM,
- ścisłą kolejność zdarzeń,
- format CloudEvents,
- przechowywanie zdarzeń przez 24 godziny, z możliwością wydłużenia do roku,
- nowy zasób Subscriber,
- cennik oparty na ilości przesłanych danych zamiast liczby zdarzeń.
Nowy bus działa dziś w 14 regionach AWS, w tym w Europe (Ireland) i Europe (Frankfurt).
Zatrzymam się na dłużej przy tym, co można teraz na ten bus wysłać. Wpis na blogu AWS Compute wymienia formaty CloudEvents (JSON), Avro i Protobuf. CloudEvents to otwarta specyfikacja wspólnego opisu zdarzeń, rozwijana w ramach Cloud Native Computing Foundation (CNCF) i przyjęta przez wiele systemów spoza AWS, jak wyjaśnia inny wpis AWS Compute. Zdarzenie w tym formacie wyślesz na nowy bus bez przerabiania, a jego schemat zostaje bez zmian.
Formaty binarne to dla mnie duża zmiana. EventBridge zamienia Avro i Protocol Buffers (protobuf od Google) na JSON według schematu z rejestru (AWS Glue Schema Registry albo Confluent), dzięki czemu subskrybent może filtrować i kierować zdarzenia po całej ich treści.
Do tego dochodzi JSONata, który jest po prostu super. W nowym busie Subscriber może użyć wyrażeń JSONata, żeby przekształcić zdarzenie, zanim trafi do celu: wyciągnąć pola, zmienić ich nazwy albo wyliczyć nowe wartości. To funkcja płatna osobno, więc przy dużym ruchu uwzględnij ją w kalkulacji.
Pewnie spotkasz się z określeniami w rodzaju „nowy EventBridge” albo „nowy bus”. Oficjalnie to rozszerzony Custom event bus w ramach Amazon EventBridge, a nie osobna usługa. Trzymam się tej nazwy, bo tak AWS nazywa ją w komunikatach.
Twój obecny bus nie zamienił się automatycznie w nowy. Działa dalej jako „Custom event bus - classic”, z tymi samymi API. Możliwości z listy wyżej dotyczą nowego, rozszerzonego Custom event bus.
Przed przejściem sprawdziłbym najpierw cennik AWS. W regionie us-east-1 (stan na 21.11.2026) classic kosztuje 1 USD za milion zdarzeń (każde rozpoczęte 64 KB payloadu liczy się jako osobne zdarzenie), a nowy bus 0,18 USD za każdy GB przyjętych danych w pierwszym progu, plus opłata za dostarczenie do subskrybentów. Rozliczenie za dane zamiast za liczbę zdarzeń zmienia rachunek inaczej przy wielu małych zdarzeniach, a inaczej przy kilku dużych. Wynik zależy więc od rozmiaru Twoich zdarzeń. Policz to dla własnego ruchu, zanim zaczniesz migrację.
Siedem kolejnych zmian
Lambda durable functions
2 grudnia 2025 roku AWS ogłosił durable functions. Funkcja zapisuje punkty kontrolne (kroki i oczekiwanie), dzięki czemu może zawiesić wykonanie nawet na rok bez opłat za compute, a po awarii wznowić pracę od ostatniego punktu. Wieloetapowe procesy i przepływy AI zbudujesz więc także w samej Lambdzie, opisując kroki w kodzie funkcji. Albo, tak jak dotąd, w Step Functions. Ja osobiście ciągle preferuję te ostatnie, szczególnie od kiedy mają JSONata.
Tenant isolation mode
Od 19 listopada 2025 roku przy wywołaniu funkcji możesz podać identyfikator tenanta. Lambda izoluje wtedy środowiska wykonania per tenant: środowisko przypisane jednemu klientowi nie obsłuży żądań innego.
Aplikacje multitenant, np. platformy SaaS, nie potrzebują już osobnej funkcji dla każdego klienta, żeby uzyskać taką izolację. Kod jest jeden, a o rozdzieleniu środowisk decyduje identyfikator przekazany w wywołaniu. Przy logowaniu w formacie JSON Lambda dopisuje ten identyfikator do logów funkcji. Wydaje mi się, że to może pomóc także w rozliczaniu kosztów per tenant, choć AWS nie pisze o tym wprost.
Tylko uwaga: chodzi o izolację środowisk wykonania. Separacja danych i uprawnień klientów pozostaje, moim zdaniem, zadaniem architektury Twojej aplikacji.
Response streaming w REST API
19 listopada 2025 roku Amazon API Gateway zaczął przesyłać odpowiedzi REST API stopniowo, w miarę jak są gotowe. Integracja może trwać do 15 minut, a odpowiedź może przekroczyć 10 MB.
Znikają więc dwa klasyczne ograniczenia: buforowanie całej odpowiedzi i limit 10 MB. W aplikacjach AI, które generują odpowiedź kawałek po kawałku, to robi dużą różnicę.
Komunikat dotyczy REST API. Zwróć też uwagę na liczbę 15: tyle może trwać integracja przy streamingu, a usługa, która wywołuje funkcję synchronicznie, stosuje własny limit. Stąd mój wniosek: nowe 30 minut dla Event Functions nie oznacza 30 minut na ścieżce żądania.
Natywny autoryzator JWT w REST API
17 listopada 2026 roku REST API w API Gateway dostały nowy typ autoryzatora. Sprawdza on tokeny JWT (OIDC, OAuth 2.0) bezpośrednio w bramce, bez Lambda authorizera.
Masz funkcję, której jedynym zadaniem jest walidacja tokenu? Teraz możesz ją wyrzucić z architektury. Mniej kodu do utrzymania i jeden element mniej na ścieżce żądania. No bo jak zawsze: brak kodu to najlepszy kod.
Granica jest prosta: autoryzator waliduje tokeny. Jeśli Twoja autoryzacja zawiera własną logikę biznesową, Lambda authorizer może dalej mieć sens. To moja ocena, sprawdź ją na własnym przypadku.
Logi wykonania API Gateway do 1 MB
9 września 2026 roku logi wykonania REST API urosły z 1 KB (wcześniej były obcinane) do 1 MB na zdarzenie. Można je wysyłać do własnych CloudWatch Logs, do S3 albo do Firehose, także do kilku miejsc jednocześnie.
Diagnostyka stanie się dużo prostsza. Mniej zgadywania, co było w uciętej części logu.
A czego nie obejmuje? Darmowego logowania. Te logi są rozliczane jak vended logs, a jedno zdarzenie może być teraz około tysiąc razy większe. Z perspektywy FinOps to pierwsza pozycja, którą sprawdziłbym na rachunku po włączeniu tej opcji.
Webhook Events w EventBridge
20 listopada 2026 roku Custom event bus dostał zarządzany adres HTTPS do odbierania webhooków. Aplikacje SaaS, agenci AI i własne integracje mogą wysyłać na niego zdarzenia, a EventBridge weryfikuje je przez HMAC, token albo basic auth.
Popularny wzorzec „API Gateway plus Lambda tylko po to, żeby przyjąć webhook i wrzucić go na bus” w wielu przypadkach przestaje być potrzebny.
Haczyk: chodzi o nowy Custom event bus. Jeśli nadal używasz wersji „classic”, ta możliwość Cię nie dotyczy.
EventBridge Scheduler: 589 nowych akcji API
Tego samego dnia, 20 listopada 2026 roku, EventBridge Scheduler poszerzył integracje o 589 nowych akcji API w 81 usługach AWS. Harmonogram może więc bezpośrednio wywołać dużo więcej operacji, a nowy Custom event bus dostał templated target, który ułatwia wysyłanie zdarzeń na magistralę według harmonogramu.
Mniej funkcji Lambda, które tylko „budzą się o północy i wołają jedno API”.
Templated target dotyczy jednak tylko nowego Custom event bus, nie wersji „classic”.
Do tego API Gateway dostał Portals, czyli zarządzane portale deweloperskie, oraz mTLS do backendu, a Lambda publikuje do EventBridge zdarzenia zmiany stanu Event Functions.
Skąd te zmiany i co dalej
Dla mnie te zmiany biorą się po części z rozwoju AI i agentów, a po części z długofalowej, strategicznej przebudowy samej usługi AWS Lambda. Kontynuację zobaczymy na konferencji re:Invent 2026, gdzie na pewno zostanie ogłoszonych sporo dużych zmian w Lambdzie i w innych usługach serverless.
Pamiętam czasy, gdy funkcja Lambda była bardzo prosta i miała tylko jeden suwak (ang. knob) do ustawiania RAM-u. Nie dało się jej nawet wywołać automatycznie przez SQS. Była wtedy oczywiście dużo mniej wygodna w użyciu, ale też dużo prostsza w kalkulacji kosztów.
Obecnie rozbudowa AWS Lambda o te nowe modele sprawia, że nawet mnie, samozwańczemu ekspertowi od kosztów AWS, ich policzenie wydaje się niezmiernie trudne, bo każdy rodzaj Lambdy ma kompletnie inny cennik: Web Functions liczą aktywny CPU i pamięć, a Managed Instances cenę EC2 plus 15%.
Mam nadzieję, że kiedyś AWS to uprości.
Która z tych nowości zmienia coś w Twoim projekcie? Napisz w komentarzu.